تطبيق واتساب الويب يوسع آفاق الأمان عبر دعم المكالمات المشفرة الأصلية

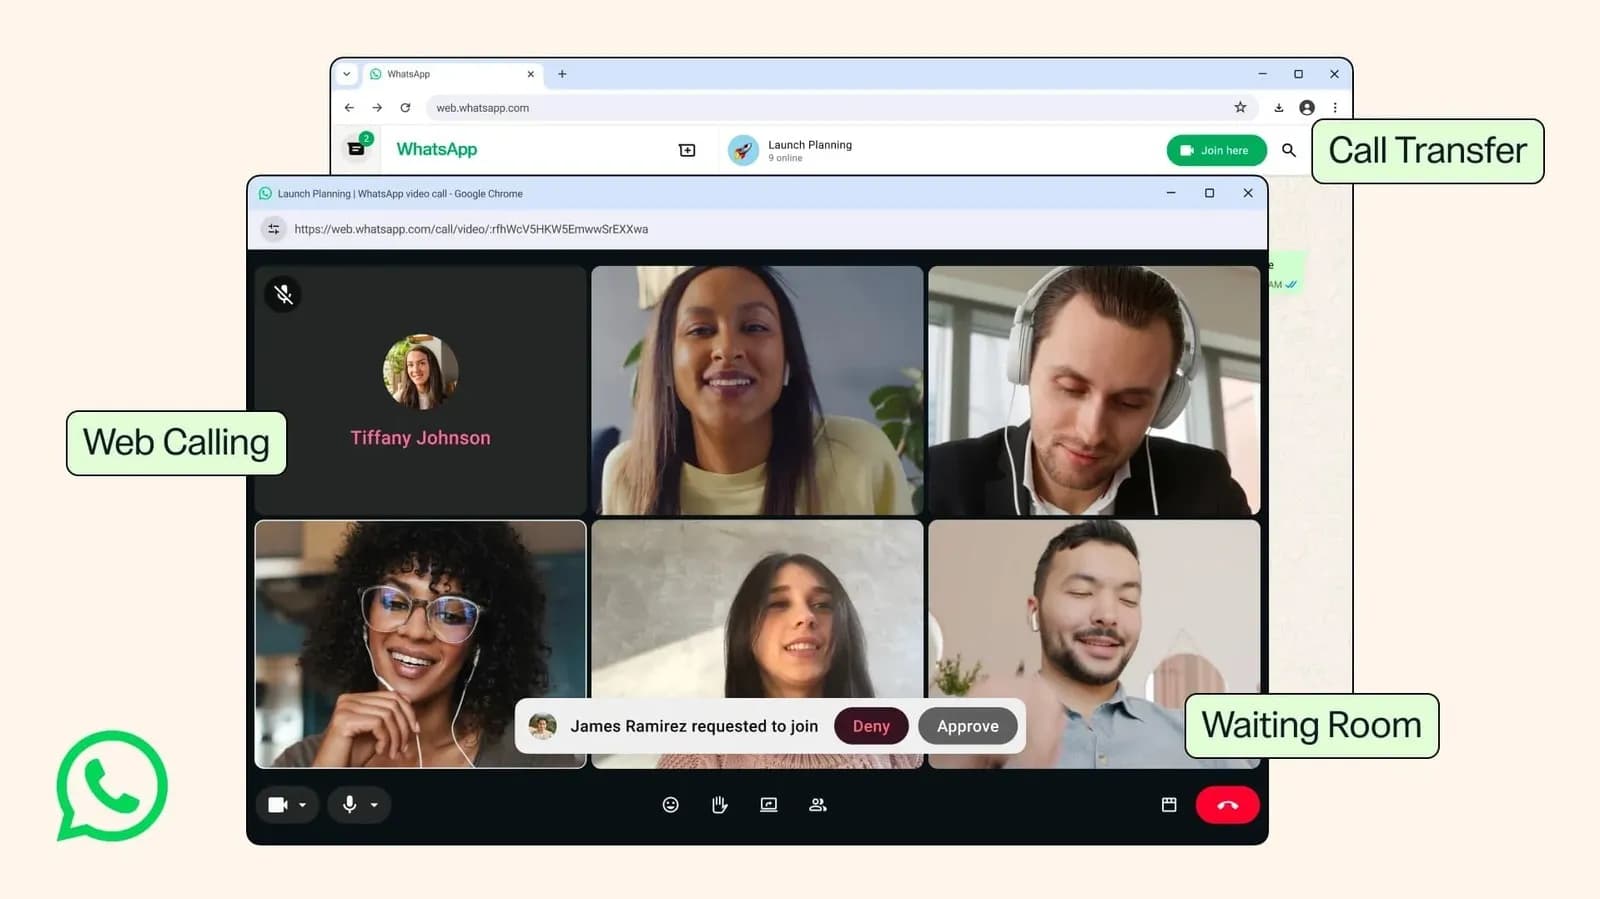
لسنوات عديدة، واجه المستخدمون الذين يعتمدون على مراسلة المتصفح تسوية تقنية محبطة: ففي حين وفرت التطبيقات الأصلية للهواتف المحمولة وأجهزة سطح المكتب تكافؤاً كاملاً في الميزات، تم تخفيض رتبة عملاء الويب غالباً إلى مكانة الدرجة الثانية. لقد اتخذ واتساب خطوة مهمة نحو سد هذه الفجوة الوظيفية من خلال إطلاق المكالمات الصوتية والمرئية المشفرة من الطرف إلى الطرف مباشرة داخل واتساب الويب. ويمثل هذا الانتشار علامة فارقة كبرى في الهندسة، حيث يجلب حماية تشفرية عالية المخاطر إلى صندوق الحماية القياسي للمتصفح.
ومن خلال توسيع نطاق الاتصالات الصوتية والمرئية في الوقت الفعلي لتشمل متصفحات الويب مع الحفاظ على ضمانات التشفير من الطرف إلى الطرف (E2EE) الأساسية الخاصة به، تعالج شركة ميتا الاحتكاك التشغيلي طويل الأمد لملايين المهنيين والمستخدمين العاديين على حد سواء. وتعمل هذه الخطوة على إلغاء الانتقال الإلزامي إلى برامج سطح المكتب أو شاشات الهاتف المحمول عند إجراء مكالمة، مما يوفر بيئة اتصال سلسة عبر منصات متعددة ويمكن الوصول إليها من أي نظام تشغيل حديث تقريباً.
تطور هندسة الأجهزة المتعددة لواتساب
لتقدير الأهمية التقنية للمكالمات المشفرة المستندة إلى المتصفح بشكل كامل، يجب على المرء فحص كيف كان يعمل واتساب الويب في الأصل. عندما تم إطلاق رفيق الويب لأول مرة، كان يعمل حصرياً مرآة إزاحة لتطبيق الهاتف الذكي. وتعامل الجهاز الأساسي مع جميع عمليات التشفير، والتوجيه الشبكي، ومعالجة الرسائل، بينما قدم عميل المتصفح واجهة عبر اتصال نشط بـ WebSocket. وإذا فقد الهاتف طاقته أو انقطع عن الشبكة، تصبح جلسة الويب غير قابلة للاستخدام على الفور.
بدأ التحول عندما قامت ميتا بإعادة هندسة حزمة شبكة واتساب الأساسية لدعم استقلال الأجهزة المتعددة الحقيقي. وأتاح هذا الإصلاح الشامل للعملاء المرافقين -بما في ذلك تطبيقات سطح المكتب ومتصفحات الويب- الحفاظ على مفاتيح هوية مستقلة وإنشاء جلسات اتصال مشفرة ومباشرة مع خوادم الترحيل الخاصة بميتا دون توجيه حركة المرور عبر الهاتف الأساسي. ومع ذلك، في حين أن مراسلة النص، ومشاركة الوسائط، ونقل المستندات تكيفت بسلاسة مع هذا الإطار المفصول، فإن تدفقات الوسائط في الوقت الفعلي شكلت تحدياً تقنياً أكبر بكثير.
تتطلب جلسات الصوت والفيديو زمناً كامناً منخفضاً، وتكييفاً ديناميكياً لعرض النطاق الترددي، وعبئاً تشفيرياً صارماً على مستوى الإطار. وكان تقديم هذه الإمكانيات من خلال التطبيقات الأصلية لأنظمة ويندوز وماك أو إس علامة فارقة يمكن تحقيقها بسبب الوصول المباشر إلى تسريع الأجهزة على مستوى النظام وحزم الشبكة. ومع ذلك، فإن جلب نفس مبادئ الأمان في الوقت الفعلي إلى علامة تبويب متصفح غير مميزة تطلب حل أداء معقد، وتوافق الويب، وقيود الأمان.
سد فجوة الميزات في متصفح الويب
مع توسيع الميزة هذا، يمكن للمستخدمين الذين يوصّلون إلى واتساب عبر غوغل كروم، أو موزيلا فايرفوكس، أو مايكروسوفت إيدج، أو أبل سفاري، بدء وتلقي مكالمات صوتية ومريئية مشفرة من الطرف إلى الطرف مباشرة من نوافذ المتصفح الخاص بهم. وتندمج الواجهة بسلاسة في محادثات الدردشة الحالية، مما يتيح عناصر تحكم المكالمات الصوتية والمرئية القياسية إلى جانب مؤشرات الحالة التي تؤكد أن خط أنابيب الوسائط مشفر بالكامل.
ويعد هذا التطوير ذا أهمية بالغة للمستخدمين الذين يعملون في بيئات يكون فيها تثبيت التطبيقات الأصلية مقيداً أو مستحيلاً. وغالباً ما تفتقر أنظمة التشغيل مثل كروم أو إس، وتوزيعات لينكس، ومحطات العمل المؤسسية المُدارة إلى إصدارات سطح المكتب الرسمية الأصلية لواتساب. وفي السابق، اضطر المستخدمون على هذه الأنظمة الأساسية إلى الاعتماد على أدوات غلاف غير رسمية أو التبديل إلى الأجهزة المحمولة كلما وردت مكالمة. ويؤدي جلب المكالمات الصوتية والمرئية المشفرة مباشرة إلى متصفح الويب القياسي إلى إنشاء تكافؤ حقيقي بين المنصات عبر بيئات سطح المكتب المتنوعة.
علاوة على ذلك، تبسط التحديثات تدفقات عمل المستخدم عن طريق تقليل تبديل السياق. ويمكن للمحترفين الذين يديرون الاتصالات مع العملاء جنباً إلى جنب مع مجموعات الإنتاجية المستندة إلى الويب الرد الآن على المكالمات داخل نفس جلسة المتصفح حيث يديرون البريد الإلكتروني، والمستندات، وלוحة المهام، وبث التفاعل مباشرة من خلال إعداد الأجهزة الطرفية لمحطة العمل الخاصة بهم دون جسر الأجهزة.
خلف الكواليس: التشفير من الطرف إلى الطرف في بيئة الويب
يتضمن تطبيق التشفير من الطرف إلى الطرف لتدفقات الفيديو والصوت في الوقت الفعلي داخل عميل الويب تنسيقاً معقداً لمعايير الويب ومبادئ التشفير. وفي جوهره، يعتمد إطار تشفير واتساب على تكييف بروتوكول سيغنال (Signal Protocol)، الذي يستخدم تبادلات المفاتيح المؤقتة لإنشاء سرية للأمام ومقاومة للكسر لكل جلسة.
وفي بيئة مراسلة ويب قياسية، يتم تشفير الرسائل النصية باستخدام مفاتيح متماثلة مستמَدة من المصافحات غير المتماثلة الأولية. ومع ذلك، بالنسبة لتدفقات الوسائط في الوقت الفعلي، يستفيد واتساب من تقنية WebRTC (الاتصال في الوقت الفعلي عبر الويب) المدمجة مع طبقات التشفير على مستوى الإطار. ويوفر WebRTC إطار اتصال أساسياً من نظير إلى نظير، وبروتوكولات اجتياز ترجمة عنوان الشبكة (NAT) عبر خوادم STUN/TURN، وإدارة برامج الترميز للوسائط.
ولضمان الأمان من الطرف إلى الطرف، يجب تشفير إطارات الوسائط على جهاز المرسل قبل مغادرة سياق المتصفح وفك تشفيرها فقط بعد الوصول إلى العميل الوجهة. وتحقق متصفحات الويب ذلك من خلال واجهات برمجة التطبيقات مثل WebRTC Encrypted Media Transform (Insertable Streams). وتسمح هذه الإمكانيات لتطبيقات جافا سكريبت -التي تعمل جنباً إلى جنب مع وحدات WebAssembly (Wasm)- بمعالجة إطارات الوسائط الخام في عمال ويب آمنين قبل الإرسال، مما يضمن أن الخوادم الوسيطة التي تديرها ميتا تتعامل فقط مع حزم بيانات مشفرة وغير قابلة للقراءة.
اعتبارات الأمان في صندوق الحماية الخاص بالويب
في حين تعمل التطبيقات الأصلية داخل مساحات عمليات مخصصة تدار بواسطة نظام تشغيل سطح المكتب، تنفذ تطبيقات الويب داخل صندوق الحماية الخاص بالمتصفح. ويقدم هذا التمييز متجهات تهديد فريدة وتحديات تنفيذ يجب على مهندسي الأمان التنقل بحذر حولها عند نشر أدوات تشفير عالية التأمين على الويب.
ويعد أحد متجهات الأمان الأساسية للتشفير المستند إلى الويب هو نموذج تسليم الكود. وعلى عكس البرامج الأصلية المجمعة التي تخضع لتوقيع الكود والتحقق الثابت قبل التثبيت، تجلب تطبيقات الويب كود جافا سكريبت القابل للتنفيذ ديناميكياً في كل تحميل للصفحة أو تهيئة للجلسة. وإذا قام ممثل ضار أو امتداد متصفح ضار بالعبث بأصول الويب، فيمكن نظرياً المساس بالنزاهة التشفيرية للتطبيق دون علم المستخدم.
وللتخفيف من هذه المخاطر، تعتمد تطبيقات الويب الآمنة الحديثة على سياسات أمان المحتوى الصارمة (CSP)، وفحوصات سلامة الموارد الفرعية (SRI)، وتقنيات عزل النطاق. وقد استثمرت ميتا بشكل كبير في تدابير سلامة جانب العميل، بما في ذلك امتدادات التحقق من الكود ومراقبة الموارد الآلية، للتحقق من أن النصوص البرمجية قيد التشغيل داخل سياق متصفح المستخدم تتطابق مع كود المصدر الأصلي والخاضع للمراجعة. وبالنسبة للمستخدمين النهائيين، تضمن هذه الضمانات الأساسية أن المكالمات المشفرة عبر الويب تحافظ على ملف تعريف ثقة يماثل نظيراتها على سطح المكتب.
الآثار الاستراتيجية لسوق الاتصالات في الوقت الفعلي
يؤثر قرار واتساب بجلب المكالمات المشفرة إلى الويب مباشرة على المشهد الأوسع لأدوات الاتصال في الوقت الفعلي. ولعقد من الزمن، انقسمت أسواق الاتصالات المؤسسية والمستهلكين بين مجموعات التعاون المخصصة مثل زوم، وغوغل ميت، ومايكروسوفت تيمز، وشبكات المراسلة الفورية مثل واتساب، وسيغنال، وتيليغرام.
ومن خلال إزالة شرط تثبيت التطبيقات المخصصة لإجراء مكالمات آمنة، يشكل واتساب بديلاً أقوى لمنصات الاتصال الأولى عبر الويب. ويمكن للشركات الصغيرة، والمستقلين، والفرق العالمية التي تستخدم واتساب بالفعل لمراسلة النصوص غير المتزامنة دمج مكالمات الصوت والفيديو الفورية الخاصة بهم الآن داخل نفس النظام البيئي بالضبط، مما يลด الاحتكاك التشغيلي والنفقات العامة للبرامج.
كما تضع هذه الخطوة ضغوطاً تنافسية على خدمات المراسلة الآمنة البديلة. وفي حين قدم المنافسون تطبيقات سطح المكتب القوية، تظل المكالمات المستندة إلى الويب الآمنة والسلسة عبر جميع متصفحات سطح المكتب الرئيسية معياراً تقنياً صعباً للتنفيذ على نطاق واسع. ويسمح نطاق البنية التحتية لواتساب له بامتصاص تكاليف النطاق الترددي والترحيل المرتبطة بتوجيه مكالمات WebRTC المشفرة عبر الشبكات العالمية، مما يضع معياراً عالياً للمنافسين.
دروس للمطورين والوجبات السريعة التقنية
بالنسبة لمهندسي البرمجيات، ومطوري الويب، ومهندسي الأنظمة، يوفر وصول مكالمات الصوت والفيديو المشفرة على واتساب الويب العديد من الدروس القيمة في هندسة تطبيقات الويب الحديثة:
- WebAssembly كأداة تمكين التشفير: يمكن إجراء روتينات التشفير الثقيلة وتحويلات الوسائط التي كان يُعتقد في السابق أنها تتطلب حسابات مكثفة للغاية لجافا سكريبت بكفاءة بسرعات شبه أصلية باستخدام وحدات WebAssembly المجمعة.
- نضج WebRTC: يوضح الاعتماد على واجهات برمجة تطبيقات WebRTC القياسية مدى نضج بدائيات الاتصال الأصلية للمتصفح، مما يتيح خطوط أنابيب وسائط في الوقت الفعلي على مستوى المؤسسات دون ملحقات مخصصة.
- تصميم البنية المفصولة: يثبت الانتقال من نموذج الاعتماد على المضيف المركزي إلى إدارة المفاتيح المستقلة للأجهزة المتعددة استمرارية بروتوكولات التشفير وحدات البناء عند التوسع لتشمل عملاء الويب.
- تحسين أداء المتصفح: يمنع الاستفادة من עمال ويب للتعامل مع تشفير الإطارات خارج الخيط الرئيسي تأخير واجهة المستخدم، مما يثبت أن مهام الأمان العالية لا يجب أن تقلل من استجابة عميل الويب.
الطريق إلى الأمام لخدمات الويب الآمنة
يشير إطلاق المكالمات الصوتية والمرئية المشفرة من الطرف إلى الطرف على واتساب الويب إلى تحول أوسع في تطوير برمجيات الويب: فلم يعد المتصفح بديلاً مقيداً وخفيف الوزن للتطبيقات الأصلية. ومع معايير الويب الحديثة، والمعالجة المتسارعة بالأجهزة، وأطر الأمان المتقدمة، يمكن لتطبيقات جانب العميل المعقدة تنفيذ أحمال عمل حساسة في الوقت الفعلي مباشرة داخل علامة تبويب متصفح قياسية.
ومع استمرار ميتا في تحسين بنيتها متعددة المنصات، يمكن للمطورين والمستخدمين على حد سواء توقع مزيد من التقارب بين بيئات الاتصال الأصلية وعبر الويب. وفي الوقت الحالي، يوفر نشر مكالمات الويب المشفرة فائدة فورية، حيث يوفر خصوصية عالية التأمين، واستقلال المنصة، واتصالاً خالياً من الاحتكاك لملايين المستخدمين على سطح المكتب حول العالم.
المصدر: engadget.com